


2 кражи за 4 дня: что написали пострадавшие
Маша Дорвей. 15 октября в 07:53 UTC владелица рекламного агентства, которая сама льет через Telegram Ads, написала, что открыла телефон, а с кошельков ушли все деньги, хотя "никаких левых приложений на тлф я не устанавливала".
Через 2 часа в следующем посте уточнила: лежала на пляже, к Wi-Fi не подключалась, сид-фраз никто не знал, кошельков было 3 (в первом посте писала про 2), списали со всех. В настройках "стояло подписание транзакций. Это не помогло". Сама она склоняется к версии со старой iOS: возможно, что-то подтянулось, пока она ходила по сайтам.
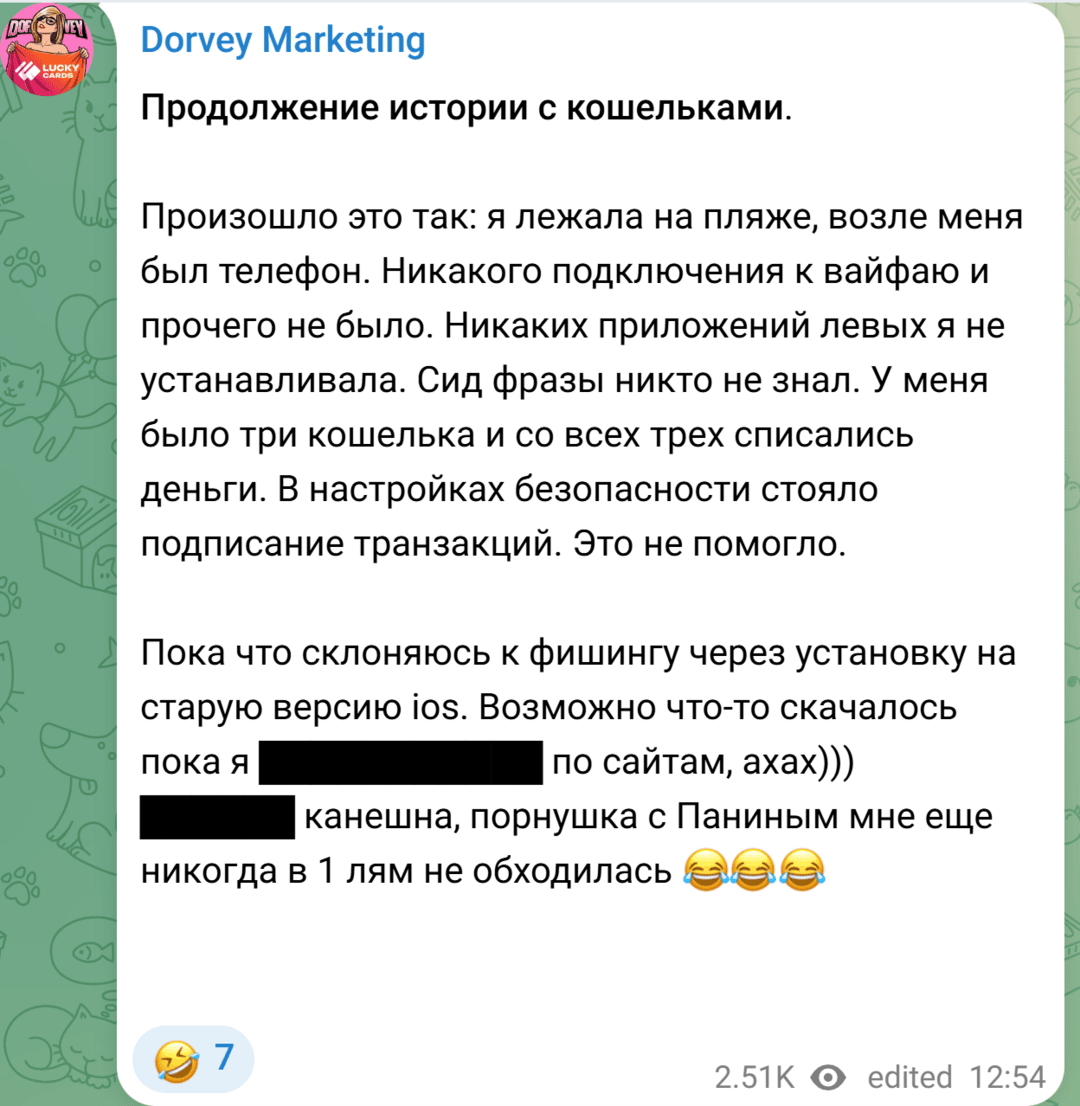
Дальше Дорвей написала, что "этот хакер" за день вывел $174 тыс., а ее телефон превратился в кирпич: приложения удалились, ничего не ставится. 19 октября она сообщила, что сумма ущерба уже $1.2 млн, но чей это ущерб, ее или всех жертв, из поста непонятно. Адресов она не публиковала, так что обе цифры остаются ее словами.
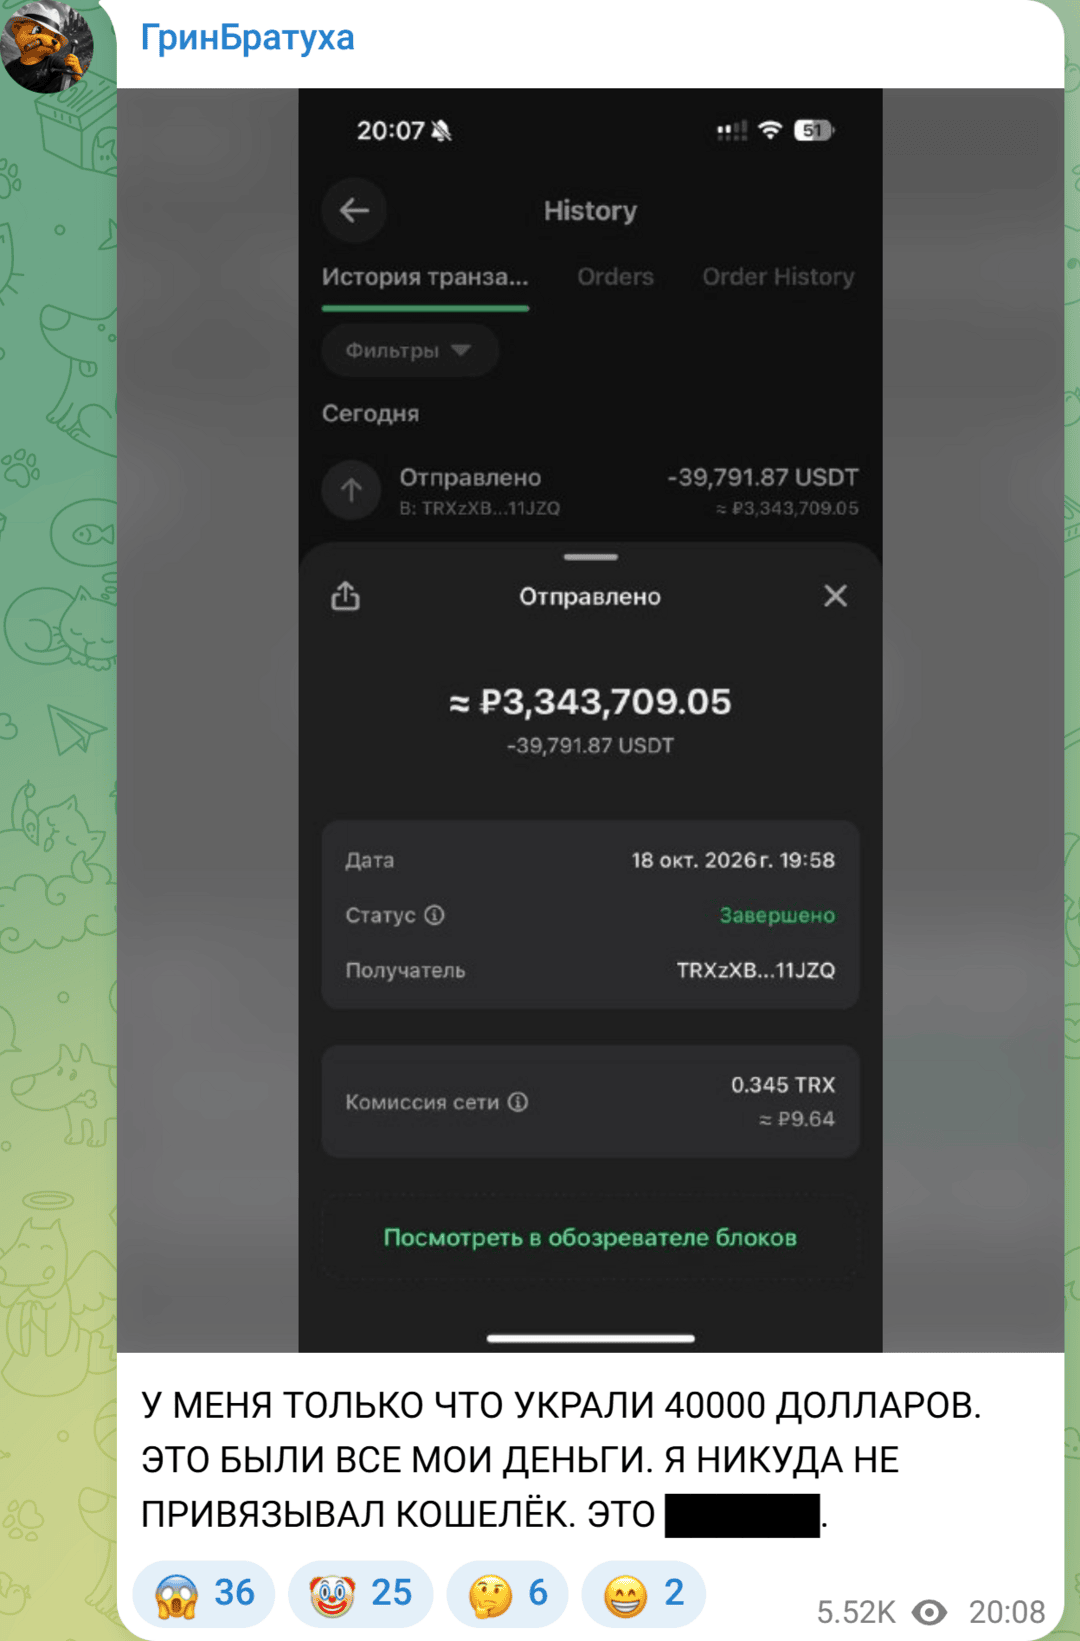
ГринБратуха. 18 октября в 17:08 UTC казино-стример с Kick написал капсом: "У МЕНЯ ТОЛЬКО ЧТО УКРАЛИ 40000 ДОЛЛАРОВ. ЭТО БЫЛИ ВСЕ МОИ ДЕНЬГИ. Я НИКУДА НЕ ПРИВЯЗЫВАЛ КОШЕЛЕК". К посту приложил скриншот кошелька (отправлено 39 791.87 USDT на TRXzXB...11JZQ), через 5 минут скинул ссылку на транзакцию в TronScan. Про устройство и версию iOS он не писал, статус-бар на скриншоте похож на айфонный, но не более того.
Что видно ончейн
Транзакцию ГринБратухи мы прошли по блокчейну TRON:
- 16:58:21 UTC. С кошелька TFJMEN...fBceD уходят 39 791.874574 USDT на TRXzXB...11JZQ. Это обычный перевод, подписанный ключом самого кошелька, а не списание по выданному разрешению (approve).
- 17:07. Туда же уходит остаток 76.12 TRX. Так подметают кошелек, к которому есть полный доступ.
- 17:23-17:24. Получатель дробит сумму на 20 000 и 19 869.49 USDT и отправляет на 2 адреса. От кражи до дробления 26 минут.
Раз перевод подписан ключом кошелька, у вора был сид или приватный ключ, либо доступ к подписи на самом телефоне. Дрейнер, где жертва сама подключает кошелек к сайту и подписывает апрув, тут ни при чем, и "никуда не привязывал" с ончейном сходится. Подтверждение транзакций в приложении от такого не спасает: кошелек с сидом поднимается на любом устройстве.
Еще деталь: 16 октября тот же адрес за 15 секунд принял 8 522.86 и 21 588.81 USDT с 2 других кошельков, следом с первого пришел остаток TRX, а через 35 минут 30 111.67 USDT ушли дальше одним переводом. Почерк тот же. Чьи это кошельки, блокчейн не скажет, но на разовую кражу у 1 человека не похоже.
А краденые USDT рано или поздно идут через обменники и биржи, и если такой транш прилетит тебе как оплата, объясняться будешь ты: как риск-скоринг адреса замораживает выплаты, мы уже разбирали.
DarkSword и Coruna: эксплойт-кит, который охотится за кошельками
Coruna Google Threat Intelligence Group (GTIG) описала 4 марта 2026: 5 цепочек и 23 эксплойта под iPhone на iOS от 13.0 до 17.2.1. Кит прошел путь от клиента вендора слежки (февраль 2025) и взломанных украинских сайтов (лето 2025) до массовых кампаний UNC6691, финансово мотивированной группы из Китая. Те раскидали его по фейковым финансовым сайтам, включая копию криптобиржи WEEX: заходишь с айфона на старой iOS, и через скрытый iframe прилетает эксплойт, из какой бы страны ты ни был.
Нагрузка ищет в Заметках слова BIP39 и фразы вроде "backup phrase", распознает QR-коды в картинках и цепляется к 18 кошелькам. В списке GTIG MetaMask, Phantom, Trust Wallet, TronLink, BitKeep (ныне Bitget Wallet), Tonkeeper, MyTonWallet, Tonhub. Ровно то, где арбитраж держит USDT TRC20 и TON под Telegram Ads.
DarkSword GTIG разобрала 18 марта: 6 уязвимостей под iOS 18.4-18.7, 3 из них zero-day. Цепочку использовали вендоры слежки и, предположительно, госгруппы в Саудовской Аравии, Турции, Малайзии и Украине, а 1 из нагрузок, GHOSTBLADE, среди прочего собирает данные криптокошельков. Все 6 дыр закрыты в iOS 26.3, большинство раньше.
Что нашел Censys. В отчете от 7 октября 5 серверов с открытыми директориями, найденных 15-17 сентября. Киты работают в связке: iPhone на iOS ниже 18 получает Coruna, на 18 и выше форк DarkSword. Вывод Censys: "The kit's purpose is wallet theft". Внутри 18 модулей, по 1 на кошелек, а имплант вытаскивает сид-фразы из фото и Заметок и отправляет только валидные. Заодно уходит адресная книга.
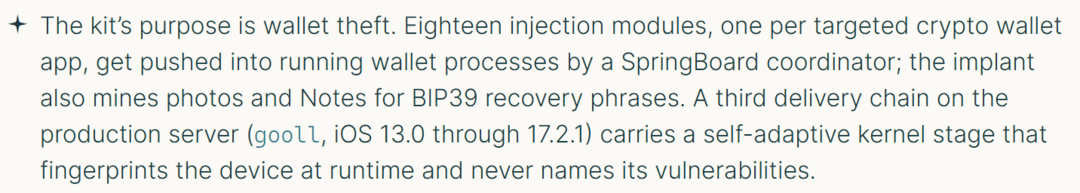
Скриншот: Censys, отчет об открытых директориях DarkSword и Coruna, 07.10.2026
На панели оператора 11 сид-фраз жертв (TronLink, Bitget, Bitpie, Trust, Phantom, imToken), 87+ ончейн-адресов и 179 папок с добычей. 6 сентября Censys видел вживую 2 зараженных iPhone на iOS 16.1 и 16.3.1 в Ханчжоу и Гонконге. Оператор, по оценке Censys с умеренной уверенностью, китайскоязычный.
А теперь деталь, от которой у аффилиата дернется веко. Это exploitation-as-a-service: в панели 75 аккаунтов с агентами, ставками комиссии и квотами на устройства. У эксплойт-кита своя партнерка, и на кого охотиться, решает каждый агент сам. Хорошая новость: iOS 26 кит пока не берет. Censys нашел разработку 7-й уязвимости под 26-ю ветку, но она не развернута, и авторы просят не считать 26.x живой целью.
Что сходится, а что нет
- Устройство пострадавшие: Дорвей: iOS, подозревает старую версию. ГринБратуха не уточнял; кит по gtig и censys: Только iPhone: Coruna на 13.0-17.2.1, DarkSword на 18.4-18.7
- Заражение пострадавшие: Приложений не ставила, допускает, что что-то подтянулось при серфинге; кит по gtig и censys: Через веб-страницу, без установки приложений
- Подпись пострадавшие: Подтверждение транзакций не помогло, перевод подписан ключом кошелька; кит по gtig и censys: Вору уходит сид, подтверждение в приложении ему не нужно
- Связь пострадавшие: Кит никто не называет; кит по gtig и censys: Censys и GTIG об этих кражах не пишут
Совпадений много, доказательства нет. Те же симптомы дает любая утечка сида: фото фразы в облачной галерее, фейковое приложение кошелька, сид, вставленный в "проверочный" сайт. Поэтому дальше не про то, кто виноват, а про то, как сделать, чтобы 1 скомпрометированный телефон не уносил все.
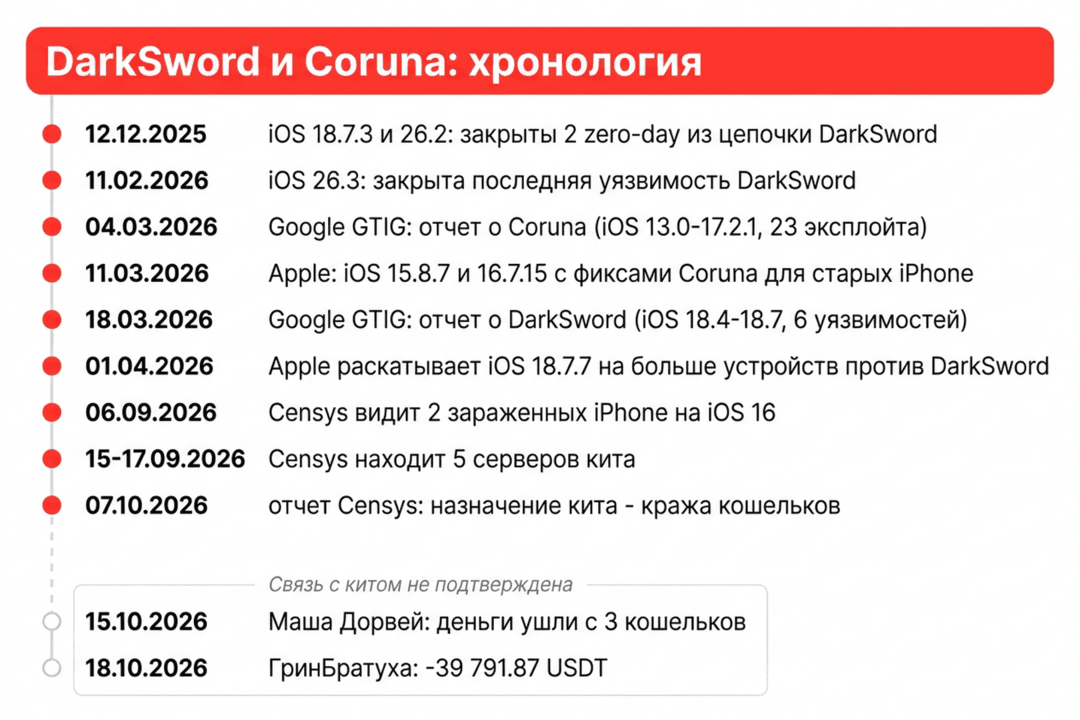
Инфографика: таймлайн DarkSword и Coruna от патчей Apple до краж в арбитражном Telegram. Связь краж 15 и 18 октября с китом не подтверждена. Данные: Apple, Google GTIG, Censys, посты пострадавших.
Какая iOS в зоне риска и что ставить
- 13.0-17.2.1 статус: Бьет Coruna
- 18.4-18.7 статус: Бьет DarkSword, если нет патчей 18.7.3 и новее
- 26.3 (11.02.2026) статус: Закрыта последняя уязвимость DarkSword, CVE-2026-20700
- 18.7.7 (24.03.2026) статус: С 1 апреля раскатана на больше устройств, Apple прямо называет ее защитой от DarkSword
- 15.8.7 и 16.7.15 (11.03.2026) статус: Фиксы Coruna для iPhone 6s, 7, SE 1-го поколения, 8 и X
- Актуальные на 19.10.2026 статус: 27.0.1 и 26.7.1 (28.09.2026), на 18-й ветке 18.7.10
Версию смотри в Настройках: Основные, Об этом устройстве. Там же, в Обновлении ПО, включи автообновления: 18.7.7 Apple раскатывала шире именно для тех, у кого они включены.
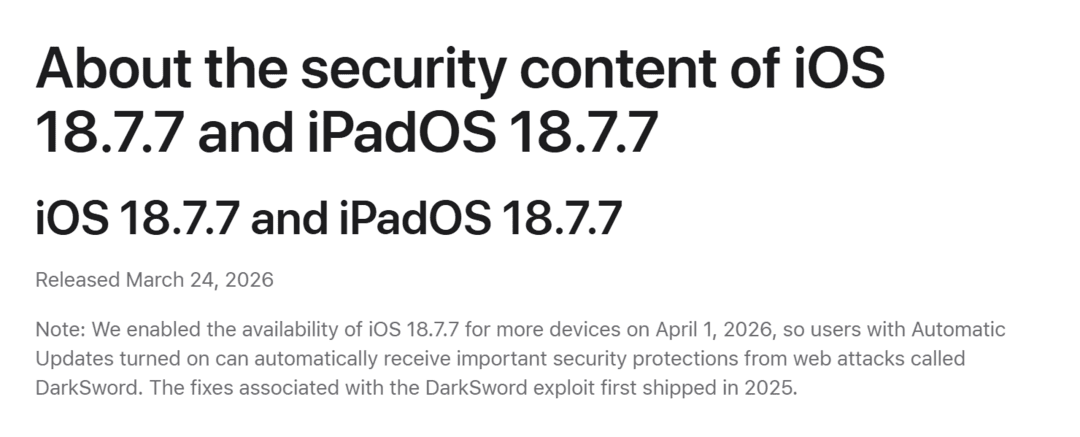
Скриншот: Apple, About the security content of iOS 18.7.7 and iPadOS 18.7.7, 24.03.2026, примечание от 01.04.2026
Если обновиться нельзя, GTIG советует Режим блокировки (Lockdown Mode): Настройки, Конфиденциальность и безопасность. Apple позиционирует его как защиту от "крайне редких и очень сложных кибератак", а Coruna, по данным GTIG, при нем просто сворачивается. Цена: часть веб-технологий блокируется, некоторые сайты ломаются. Для телефона с одними кошельками это ничто. Нюанс: режим есть только с iOS 16, iPhone 6s и 7 им не прикрыть.
Как байеру и команде защитить кошельки и выплаты
- Обновиться. Все телефоны с кошельками держать на актуальной ветке. Если телефон выше 15-й или 16-й iOS не обновляется, под кошельки он не годится.
- Отдельное устройство под деньги. На нем только кошельки и 2FA: без серфинга, Telegram-чатов, ссылок от реклов и рабочих профилей. Эти киты заражают через веб-страницу, так что телефон, который не ходит по сайтам, почти вне игры. Если на айфоне крутятся профили, например в Octo Browser на iOS, кошельков на нем быть не должно. Дорвей после кражи, по ее словам, перешла на 3 телефона: Android под крипту без интернета, телефон для серфинга и рабочий.
- Сид не хранить в телефоне. Ни в Заметках, ни скриншотом, ни фото бумажки, ни QR-кодом. Имплант ищет фразы именно там. Бумага или металл, офлайн.
- Аппаратный кошелек под хранение. Сид не покидает устройство, перевод подтверждается кнопкой на нем, и взлом телефона сам по себе деньги не уводит.
- Развести кошельки по ролям. Приемный под выплаты из партнерок (принял, проверил, перевел), рабочий под спенд и TON на Telegram Ads с лимитом на неделю, холодное хранение. В команде у каждого байера свой сид, а не 1 на всех: украли у 1, вся команда не обнулилась.
- Режим блокировки на телефоне с кошельками. Даже на свежей iOS это лишний слой против цепочки, которую уже пилят под 26-ю ветку.
- Сверять адрес целиком. Через 3 минуты после кражи ГринБратухе упала "пыль" 0.000004 TRX с адреса, который тоже кончается на 1JZQ. Это address poisoning: расчет, что в следующий раз ты скопируешь адрес из истории по последним символам.
Главное правило. Телефон, на котором лежит сид или кошелек с деньгами, не открывает ссылок и не ходит по сайтам, а крупные суммы живут на аппаратном кошельке. Тогда даже эксплойт, которому не нужен твой клик по "установить", унесет максимум недельный рабочий баланс, а не все выплаты.
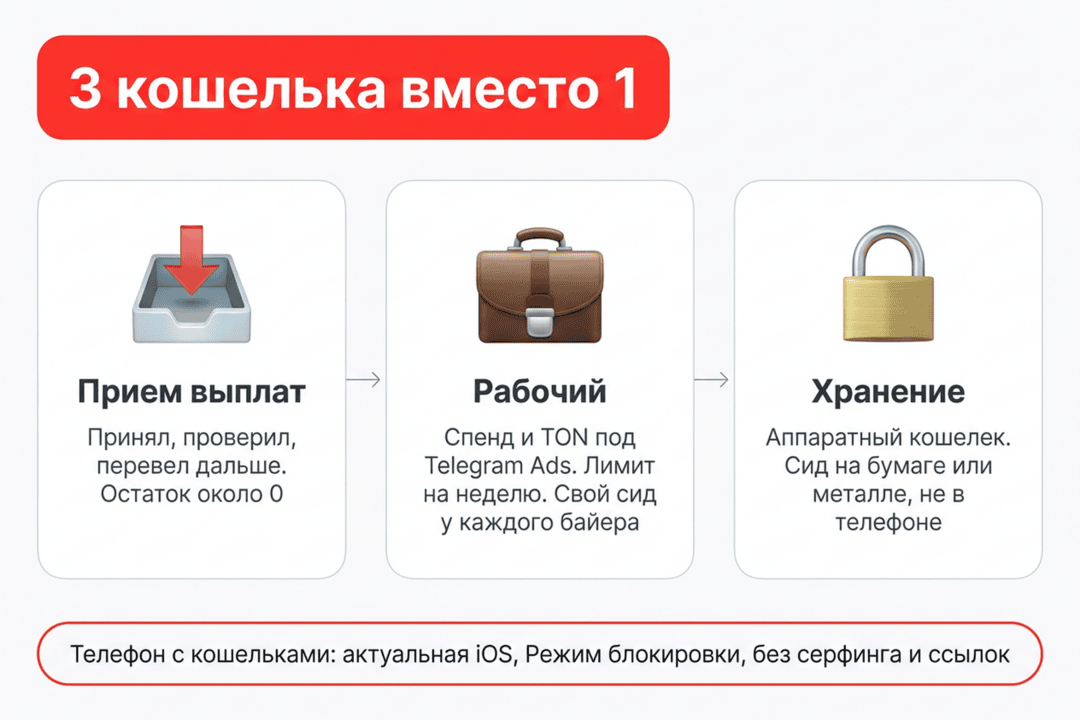
Инфографика: как развести криптокошельки байеру и команде, чтобы 1 телефон не уносил все деньги.
Если деньги уже ушли
- Скомпрометирован весь сид, а не 1 кошелек. У кого сид, у того все адреса и сети из него. Остатки сразу на новый сид, созданный на чистом устройстве.
- Телефон под полный сброс или на замену.
- Закрыть сессии. Завершить сеансы Telegram и других сервисов с этого телефона, сменить пароли и 2FA. Пошаговый чеклист на случай взлома Telegram у нас есть.
- Сохранить хеши транзакций и адреса. Без них ни биржа, ни полиция разговаривать не будут. У ГринБратухи от кражи до дробления прошло 26 минут, счет идет на часы.
На прошлой неделе мы разбирали уязвимость tdata в Telegram Desktop. Там другая платформа и другой вектор, связи с этими кражами нет. Но мораль та же: устройство, где лежат деньги и сессии, не кликает по чужим ссылкам.
Итог
Связь краж у Дорвей и ГринБратухи с DarkSword и Coruna не доказана. Доказано другое: эксплойт-кит для iPhone, заточенный под кражу крипты, работает прямо сейчас, продается через агентов, ищет сиды в Заметках и фото и бьет по TronLink, Trust Wallet и Tonkeeper. Берет он только старые iOS, и это главная новость для твоих денег.
Что делать сегодня: проверить и обновить iOS на всех телефонах с кошельками, вычистить сиды из Заметок и галереи, вынести хранение на аппаратный кошелек, развести прием выплат, рабочий баланс и хранение по разным кошелькам и устройствам. Час работы против сценария "открыл телефон, а кошельки пустые".


